醫美後台管理系統開發常把「操作紀錄」列成一項功能,驗收時只確認修改資料後多出一列時間與帳號。這還不夠。使用者可能沒有改任何欄位,卻大量查詢、下載或逐筆瀏覽敏感資料;相反地,若所有頁面載入與自動排程都留下同樣層級的紀錄,真正異常會被大量雜訊淹沒。
規格應先回答三件事:哪些資料由組織認定為敏感、哪些存取與變更需要留痕,以及誰能查看或匯出這些紀錄。接著再決定保存、告警與調查流程。這是系統分析與驗收方法,不替特定診所判定法規義務或資料保存年限。
先標示資料類別,再決定記錄深度
全國法規資料庫的個人資料保護法第 2 條把病歷、醫療、健康檢查及財務情況等列在個人資料定義中;第 6 條對病歷、醫療、健康檢查等資料另有規範,第 5 條也要求蒐集、處理或利用不得逾越特定目的必要範圍。條文不會自動替每套醫美系統產生欄位清單,因此組織仍要依實際服務、內部政策及專業意見確認資料分類與可用範圍。
需求盤點可從畫面反推資料:預約可能包含聯絡方式,諮詢紀錄可能包含需求描述,收款資料可能包含交易資訊,療程或健康相關內容又有不同敏感度。每一類資料都要標示可見角色、可執行操作、是否允許搜尋與匯出,以及是否需要記錄讀取。不要把整個資料庫只分成「個資/非個資」,否則權限不是過寬,就是每次操作都承擔不必要成本。
也要區分顯示值與技術紀錄。稽核紀錄通常需要知道操作者、時間、動作、對象與結果,未必需要再複製完整敏感內容。若把修改前後的所有欄位原文永久寫入另一套日誌,反而增加資料散落面。哪些值必須保存、是否遮罩及多久可查,應由組織先核准。
存取紀錄要回答「誰看過什麼」
Microsoft Learn 的 Manage access to sensitive data說明,系統管理者可透過使用者紀錄保留登入稽核,增強的使用者紀錄也能協助辨識哪些角色可存取被標示為敏感的資料;文件指出這有助於追蹤具不同存取程度的多種角色,並可將有權存取敏感資料者的紀錄與其他紀錄分開保留。
這提供後台設計兩個層次。第一層是權限配置:哪些角色理論上能進入敏感頁面或欄位。第二層是實際活動:誰真的查詢、開啟、修改或匯出。只有第一層,無法確認帳號是否被不當使用;只有第二層,卻沒有角色基準,也難以判斷活動是否偏離工作需要。
客製系統不必照抄特定產品,但至少可為高風險動作保存使用者識別、角色快照、時間、資料對象、動作類型、結果與來源介面。批次匯出還應記錄篩選範圍與筆數摘要,讓管理者分辨一般單筆服務與大量資料取得。實際是否保存 IP、裝置或欄位內容,必須經過必要性與政策評估,不能因技術上做得到就全部收集。
稽核紀錄本身也需要權限與防竄改設計
「有 log」不等於可用。若一般管理員能任意刪除自己的操作紀錄,或日誌只保存在會隨資料列一起刪除的欄位,就無法支援事後追查。規格要定義誰能搜尋、誰能匯出、是否能刪除,以及應透過何種核准流程調整保存設定。
紀錄也要可讀。操作名稱應使用穩定代碼並附人類可理解的說明;資料對象應用內部識別連結,而不是只存可能重複的姓名;成功、拒絕與系統錯誤要分開。若角色或組織單位後來變更,歷史紀錄仍要保留當時的角色快照,否則無法還原當下是否合理。
告警則應建立在情境,不是任何存取都寄信。例如短時間大量查詢、非排班時段批次匯出、已調職帳號進入舊單位資料,或連續被拒絕後突然成功,都可以成為待檢查訊號。門檻應用測試資料與實際工作節奏校準,不能在沒有證據時宣稱某個固定數字就是異常。
用沐光門診管理案例設計跨角色驗收
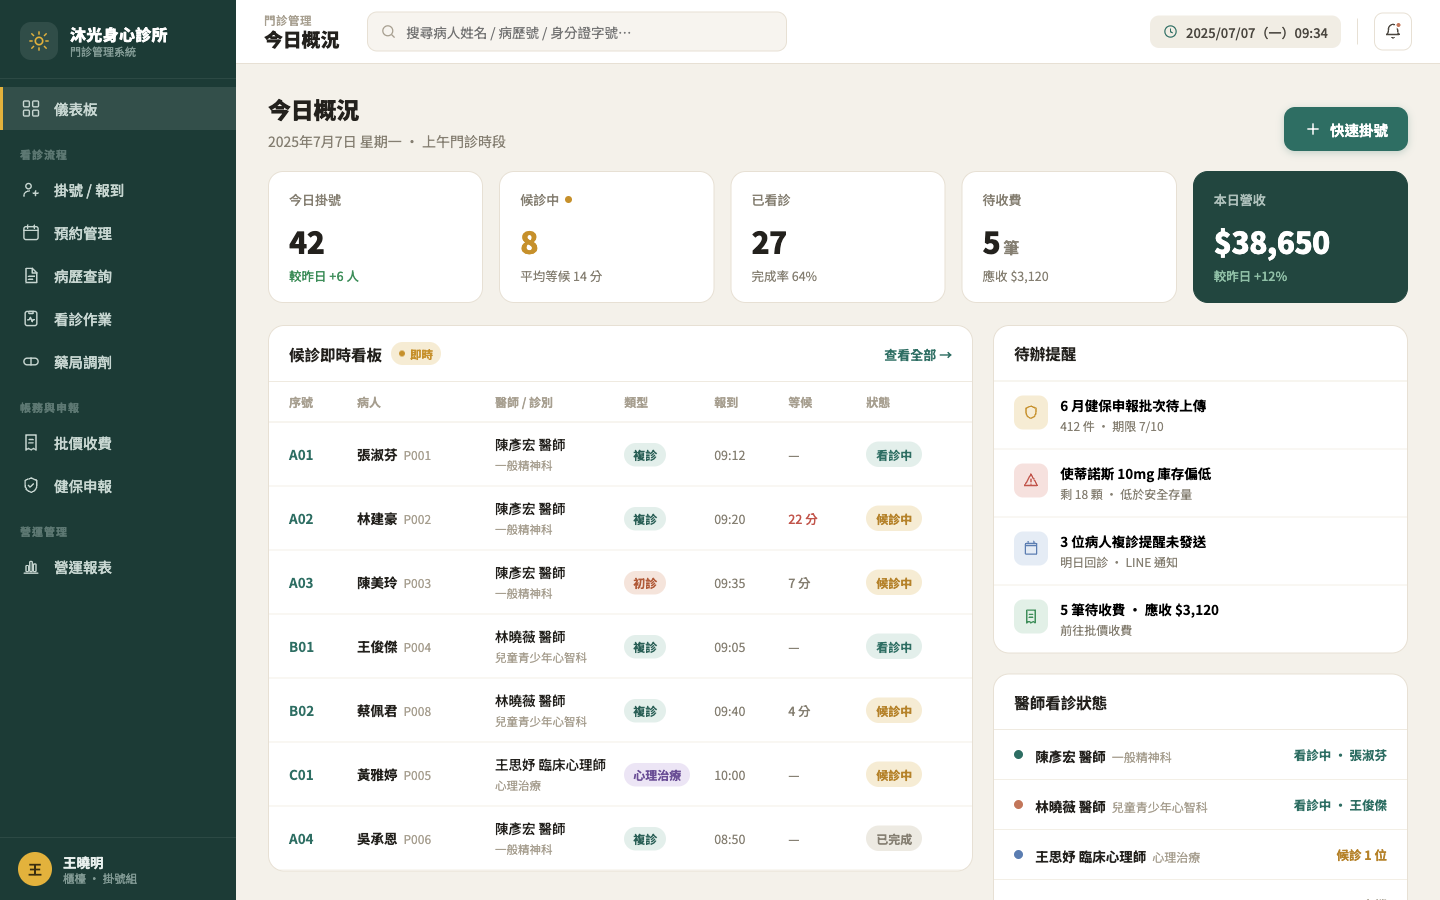
沐光身心診所門診管理展示案例把掛號候診、看診狀態與健保申報放在同一個儀表板。這是系統展示作品,不代表真實診所的法規或營運成果;它適合用來檢查同一事件在不同角色眼中應顯示多少資訊。
可建立四個測試角色:櫃檯只處理掛號與候診狀態,服務人員查看自己負責的必要內容,申報角色處理核准範圍,主管查看異常與紀錄。以同一名測試個案走過掛號、狀態更新、資料查詢與申報,再確認每個角色看不到不需要的欄位,而且高影響動作會留下可追查紀錄。
接著模擬跨角色異常:櫃檯嘗試開啟受限內容應被拒絕並留下結果;主管暫時授權支援人員後,紀錄應包含授權期間;人員離職或調職後,既有登入階段與匯出能力也要依規則失效。案例提供的是介面脈絡,實際角色仍必須由醫美團隊依工作責任重新定義。
驗收要包含查詢、匯出與調查演練
正式驗收不要只修改一筆姓名。可準備去識別化資料,依序測試單筆查詢、跨條件搜尋、批次匯出、欄位修改、角色變更、授權到期及被拒絕的存取。每一步由另一名有權限的測試者查回紀錄,確認能以時間、使用者、動作與資料對象篩選,且不能看到超出其職責的敏感內容。
再做一次調查演練:給定某筆資料與時間範圍,管理者要能找出哪些帳號曾有權限、哪些帳號實際存取、是否匯出,以及後續如何註記處理結果。若只能靠工程師直接查資料庫,應把必要的查詢工具、交付文件與支援責任納入範圍。
醫美後台的操作紀錄不是越多越安全,而是要能把資料分類、角色權限與實際活動連起來。先決定需要保護與追查的事件,再限制誰能查看日誌並用跨角色情境驗收,才能讓紀錄在真正需要時回答問題,而不是只成為持續長大的文字檔。